服务器防御价格并不是一个固定数字,而是由防御带宽、攻击类型、业务规模、服务器配置、线路质量、清洗方式以及服务商售后能力共同决定。很多企业在咨询“高防服务器多少钱”时,往往只关注标称防御值,却忽略了防御带宽是否真实可用、是否包含回源带宽、遭受攻击时是否需要额外付费等关键条件。因此,选择方案时应把价格与防御效果、稳定性和业务连续性结合起来判断。
一、不同防御带宽对应的价格区间
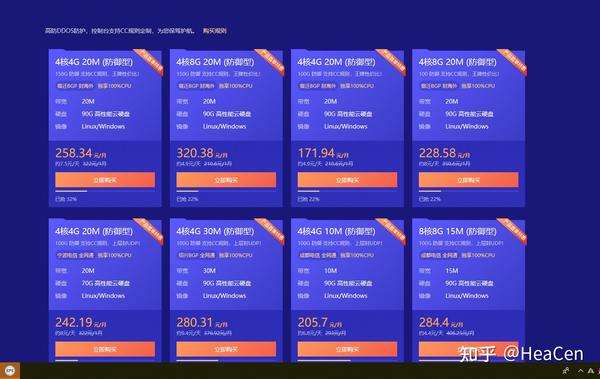
从市场常见情况看,10G以内的基础防御方案,通常适合个人站点、小型企业官网、普通应用接口或攻击频率较低的业务。此类方案月费大致在几百元至两三千元之间,具体取决于线路、地区、服务器硬件和是否独享防御资源。需要注意的是,部分服务商所说的“10G防御”是共享资源池的峰值能力,并不代表客户能够长期独享10G清洗能力。
20G至50G防御属于中等防护范围,常用于游戏服务器、支付接口、企业业务平台、营销活动页面和有一定攻击风险的互联网应用。此类服务器月租通常在1500元至8000元左右。如果要求独享IP、独享防御资源、低延迟线路或多线BGP接入,价格还会进一步上涨。对于业务较稳定、攻击规模中等的企业,这个区间往往是性价比较高的选择。
100G左右的防御方案,通常面向金融科技、在线教育、游戏、电商、直播和高频接口等业务。价格可能从数千元延伸至数万元每月,主要区别在于服务商的清洗中心规模、骨干线路质量、调度能力和应急响应速度。标称100G并不意味着所有类型的攻击都能无条件承受,还需要考察是否支持UDP、TCP、SYN、HTTP Flood等多种攻击的识别与清洗。
对于200G、500G甚至1T以上的防护需求,常见形式不再是普通单台高防服务器,而是高防IP、云清洗、边缘节点、CDN或专属防护集群。此类方案往往采用定制报价,费用可能按月、按峰值带宽、按95计费,或者按照清洗流量和资源使用量结算。企业在采购时不能只比较月租,还要核算攻击期间的额外流量费、备用资源费和专线接入费。
二、不同攻击类型对价格的影响
流量型DDoS攻击主要通过UDP、ICMP、TCP等协议制造大量网络流量,消耗服务器出口带宽。应对这类攻击,需要服务商拥有足够大的清洗带宽和充足的上游资源,因此防御成本通常与峰值攻击规模直接相关。仅具备较高服务器配置,但没有足够清洗带宽,仍然无法解决带宽被打满的问题。
SYN Flood等协议攻击主要消耗连接表、CPU和防火墙资源。此类攻击对防火墙策略、连接数上限、SYN Cookie、状态检测和网络设备处理能力有较高要求。部分低价方案虽然能够承受一定流量,却无法处理大量新建连接,容易出现延迟增加、连接失败或业务间歇性中断。
CC攻击通常模拟正常用户访问,通过大量HTTP或HTTPS请求消耗应用层资源。它不一定需要极大的带宽,却可能造成CPU、内存、数据库连接池和接口线程被占满。因此,单纯购买高防服务器并不能完全解决CC问题,还需要结合WAF、验证码、访问频率限制、行为识别、缓存和业务层限流。具备应用层防护能力的方案,价格通常高于只提供网络层清洗的产品。
针对HTTPS业务,服务商还可能涉及SSL卸载、证书托管、加密流量检测和反向代理资源。加密流量无法简单通过传统规则识别,若需要更精细的应用层防护,通常会增加配置和计算成本。游戏、音视频、实时通信等业务还可能使用大量UDP长连接,防护策略与普通网站差异较大,报价也不能直接套用Web业务价格。
三、服务器配置与收费区别
高防服务器的价格通常由防御资源和计算资源两部分组成。CPU核心数、内存容量、SSD类型、硬盘大小、网络端口速率以及IP数量都会影响月租。普通展示型网站可能使用4核8GB配置,而高并发接口、游戏后台或数据库服务可能需要16核32GB甚至更高配置。
如果业务需要独立数据库、Redis缓存、消息队列、日志分析或容器集群,仅购买一台高防服务器往往不够。更合理的方式是将前端接入层、应用层、数据库层分离,并通过高防IP或代理节点保护入口。虽然整体成本更高,但能够降低单点故障风险,也便于后续扩容和故障切换。
独享IP通常比共享IP更贵,因为共享IP可能受到其他客户业务影响,也可能出现历史信誉较差、误封或连带攻击等问题。对于支付、登录、API、游戏网关等业务,建议优先考虑独享IP、独享端口和明确的回源策略,并向服务商确认IP更换是否收费。
四、常见服务商方案及适用场景
第一类是传统高防物理服务器,特点是资源相对独立、性能稳定,适合对延迟、端口开放和长期运行要求较高的业务。缺点是扩容速度较慢,跨地区容灾能力有限,初始配置成本通常较高。
第二类是云高防和高防IP方案,接入灵活,能够根据攻击情况调整清洗资源,适合弹性业务、活动型业务和需要快速扩容的企业。其费用结构可能比较复杂,除了基础套餐外,还可能包含防护峰值、回源流量、弹性IP、转发规则和超额流量费用。
第三类是CDN加WAF方案,适合网站、内容平台、图片站和大量静态资源业务。CDN负责分散访问压力,WAF负责识别恶意请求,高防节点则用于缓解大流量攻击。对于动态接口较多、后台交互复杂的系统,需要重点确认缓存规则和真实源站保护机制,避免源站IP泄露。
第四类是定制化安全服务,通常包含安全监控、攻击分析、策略调整、应急响应、日志审计和专属工程师支持。它的费用最高,但适合金融、政企、平台型业务以及不能长时间中断的系统。价格不能只看设备或带宽,还应评估服务商是否提供7×24小时响应和明确的故障赔付条款。
五、采购时容易忽略的费用
首先是超出套餐后的流量或带宽费用。有些低价产品只适用于正常访问,一旦遭受攻击便按清洗流量收费,可能导致成本迅速增加。其次是安装费、迁移费、IP更换费、端口扩展费、备案协助费和SSL证书服务费。再次是备份、监控、漏洞扫描、日志留存和灾备节点等增值项目。
签约前应要求服务商明确以下内容:防御带宽是共享还是独享;防御峰值与持续防御能力如何区分;支持哪些协议和端口;是否支持IPv6;遭受攻击后是否自动清洗;清洗时业务延迟增加多少;是否提供攻击报告;源站IP如何隐藏;超过套餐后如何计费;发生长时间不可用时是否有服务等级协议。只有这些内容写入合同,价格比较才具有实际意义。
六、较为实用的选型建议
小型网站不必盲目购买数百G防御,可以采用CDN、WAF、基础高防IP和应用限流组合,重点保护登录、管理后台和API接口。中型企业应根据历史攻击峰值预留至少一定余量,并配置监控、自动封禁和备用线路。高并发平台则应采用分层架构,把清洗、防护、应用、数据库和灾备分别规划,避免所有服务集中在一台服务器上。
总体来看,服务器防御价格可以从几百元每月到数万元甚至更高,关键不在于追求最大的标称防御,而在于选择与业务风险匹配的方案。建议先统计正常带宽、并发连接数、开放端口、历史攻击类型和可接受中断时间,再让服务商根据真实需求报价。比起单纯比较价格,更应关注防御是否真实、计费是否透明、响应是否及时以及业务恢复能力是否可靠。