
2026年国外服务器VPS部署与优化攻略:从上线到长期稳定运行
海外业务部署VPS,难点不是“把网站跑起来”,而是在跨境链路波动、资源受限、攻击和账单变化时,仍能维持可预测的服务。2026年的实用思路依然是:按用户位置选区域,用最小权限建立安全基线,以监控数据指导优化,并把备份、恢复与退出成本纳入预算。
一、先测线路,再决定区域和规格
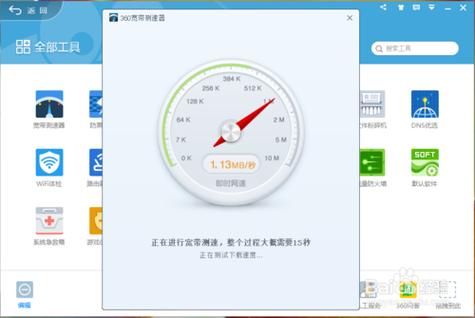
不要只看机房名称或宣传带宽。面向欧美用户,应从主要客户所在地测试;面向国内访问者的海外业务,还要观察不同运营商的晚高峰表现。建议连续测试数天,记录延迟、丢包、下载速度及真实页面响应时间。ICMP结果仅供参考,最终应以HTTPS请求和实际业务体验判断。
轻量官网可从1—2核、2GB内存开始评估;数据库、动态应用与监控共机时,需要预留更多内存。共享CPU适合波动较大的轻业务,持续计算任务更应关注独享资源。购买前确认流量额度、超额单价、端口限制、磁盘性能和备份收费,避免低月租被附加费用抵消。
二、系统安装:保持精简与可重复
优先选择仍在安全支持期内的Ubuntu LTS或Debian稳定版,并核实镜像来源、架构与软件兼容性。初始化时先安装更新、配置时间同步、创建普通管理账号,再部署应用。以Debian系为例,可执行apt update和apt upgrade;涉及内核更新时,应安排重启窗口并验证服务恢复。
个人经验是先写一份初始化清单,再逐步转为脚本或Ansible配置,记录软件版本、目录、端口和依赖。不要随手复制来源不明的“一键优化脚本”。容器能简化交付,但镜像应固定可追溯版本,数据使用持久化卷;单台VPS上的多个容器并不等于高可用。
三、安全加固:先保留救援通道,再收紧权限
首先开启云平台账号多因素认证,限制API密钥权限,并确认网页控制台或救援模式可用。SSH采用密钥登录,创建具有sudo权限的非root账号。修改配置后先检查语法,保留当前会话,再用新终端验证登录成功,最后禁用root远程登录和密码认证,避免把自己锁在门外。
云防火墙与系统防火墙应配合使用:业务通常只开放80、443,SSH尽量仅允许管理IP、可信网段或受控管理网络访问。数据库、缓存和监控接口不要直接暴露公网。启用IPv6时必须同步配置规则;同时不要粗暴屏蔽全部ICMP,以免影响路径发现和故障诊断。
配置TLS证书自动续期,并设置到期告警。登录入口可增加限速、失败封禁或多因素认证,但更换SSH端口不能替代身份验证。安全更新宜定期执行并评估重启影响;应用密钥应独立保存,不提交代码仓库,日志也应避免记录密码、令牌及完整敏感信息。
四、性能优化:先定位瓶颈,避免盲调参数
先建立基线,观察CPU、内存、磁盘延迟、连接数以及接口P95响应时间。共享VPS还要留意CPU steal:持续偏高可能意味着宿主机竞争,未必是代码问题。数据库优先检查慢查询、索引和连接池,静态资源再考虑压缩、浏览器缓存与CDN,通常比堆叠内核参数更有效。
Nginx等反向代理应根据内存和后端承载能力设置连接上限、超时及请求体大小。小内存机器可以配置适量swap作为缓冲,但频繁交换说明资源不足,不能当作扩容方案。BBR等拥塞控制算法需确认内核支持并进行对照测试,它不能解决链路丢包、服务商限速或应用慢查询。
五、监控告警:围绕用户能否完成业务
基础监控至少覆盖CPU、可用内存、磁盘空间、inode、磁盘I/O、网络流量和关键进程;业务监控增加HTTP错误率、P95延迟及订单或登录成功率。小规模部署可先用轻量采集与外部探测,不必为了监控本身占满内存。外部探测应位于不同故障域,避免服务器宕机后无人通知。
告警不能只设“CPU超过80%”。更有价值的是错误率持续上升、证书临近到期、备份连续失败,以及磁盘按增长趋势即将耗尽。为短时尖峰设置持续时间和恢复通知,并给每条重要告警附上检查步骤,减少夜间被唤醒后无从下手的情况。
六、备份与恢复:验证比“已开启”更重要
快照适合回滚,但不应成为唯一备份。数据库应采用原生一致性备份或经过验证的方案,不能默认直接复制运行中的数据目录就能恢复。备份需加密并保存到独立账号或异地存储,设置保留周期。至少定期做一次完整恢复演练,明确可接受的数据丢失量RPO和恢复时间RTO。
七、成本控制与长期运行经验
按“计算、磁盘、快照、备份、公网流量、IPv4、税费和运维时间”核算总成本,具体以服务商当期账单规则为准。流量型业务尤其要评估出口费用,使用CDN前也要计入回源和缓存未命中成本。可设置分级预算提醒,定期清理闲置磁盘、快照和测试实例,但删除前必须确认数据归属。
稳定运行的关键不是一次配置到位,而是建立小步变更机制:上线前备份,变更后验证,异常时可回滚。重要业务应消除单机、单区域和单账号风险,同时满足目标市场的数据保护及软件许可要求。每月复盘故障、容量与账单,让扩容、迁移和续费都有数据依据,才能真正兼顾稳定性与成本。