2025最新免费HTTP代理IP资源整理:高匿代理、稳定性测试、有效性检测与使用方法全攻略
免费HTTP代理看似容易获取,真正难的是“能用、稳定、速度可接受、不会泄露真实信息”。很多代理列表存在失效快、重复率高、延迟大、出口地区不准确等问题,甚至有代理会篡改网页内容、注入广告或记录访问数据。因此,使用免费代理时,不能只看“高匿”两个字,而应建立一套从来源筛选、连通性测试、匿名性判断、稳定性评估到实际应用的完整流程。本文主要用于网络测试、接口联调、公开内容访问和隐私保护研究,不建议用于绕过访问控制、批量注册、恶意采集或其他违反法律法规及网站规则的行为。
一、先理解HTTP代理的基本类型
HTTP代理主要处理HTTP请求;当访问HTTPS网站时,通常通过CONNECT方法建立加密隧道。按照匿名程度,代理一般分为透明代理、匿名代理和高匿代理。透明代理会向目标服务器暴露客户端真实IP或代理特征,隐私保护能力最低;匿名代理通常隐藏真实IP,但可能通过请求头表明自己是代理;高匿代理则尽量不向目标服务器透露客户端地址及明显的代理标识。不过,“高匿”并不是绝对安全,DNS泄漏、浏览器指纹、账号登录记录、Cookie以及TLS特征,仍可能暴露用户关联信息。
还要区分“HTTP代理”和“Socks5代理”。HTTP代理更适合浏览器、普通HTTP客户端和接口测试;Socks5工作在更底层,兼容的应用类型更广,但配置方式不同。对于访问HTTPS站点,重点不是代理本身是否写着HTTPS,而是代理是否支持CONNECT隧道,以及中间节点是否会进行内容篡改。
二、2025年免费代理资源的合理寻找方式
免费代理来源主要包括公开代理聚合站、开发者维护的开源列表、网络测试社区发布的临时节点,以及自建的云主机或家庭网络出口。公开聚合站更新速度较快,但质量参差不齐;开源列表通常便于批量处理,却可能存在长期无人维护、重复数据和大量失效地址;社区资源的可信度取决于发布者,不能因为标注了“高匿”就直接使用。
选择资源时,建议记录以下字段:IP地址、端口、协议类型、发现时间、来源页面、国家或地区、最近一次测试时间、响应延迟和成功率。不要只保存一份静态TXT文件,而要建立带时间戳的代理池。对于长期项目,最好优先使用经过授权的商业代理、企业出口或自建节点;免费代理更适合短期实验和低频测试,不适合作为生产环境的唯一网络出口。
三、代理有效性检测的核心指标
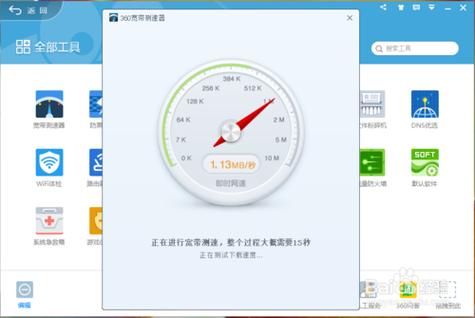
第一项是基础连通性。向一个稳定、内容简单的测试地址发起请求,检查是否能在合理时间内建立连接并获得完整响应。第二项是延迟,可以分别记录连接时间、TLS握手时间、首字节时间和总耗时,而不是只看一个“快或慢”。第三项是稳定性,应在不同时间段重复测试,计算成功率、平均响应时间和连续失败次数。一个只成功一次的代理不能称为稳定代理。
第四项是出口地址确认。通过合法的IP回显服务查看请求最终从哪个公网地址出去,并对比代理列表中的地址是否一致。第五项是匿名性检查,观察请求头中是否出现X-Forwarded-For、Forwarded、Via等可能暴露代理链路的信息。需要注意,这种检测只能说明某次请求的表现,不能证明代理在所有网站、所有协议和所有时间段都完全匿名。
第六项是内容完整性。将代理返回的页面与直连结果进行对比,检查是否出现额外脚本、广告、跳转、异常状态码或证书错误。如果出现内容被修改、页面被替换、登录提示异常等情况,应立即停用该代理。涉及账号、支付、内部系统和敏感资料的请求,不建议通过不可信免费代理传输。
四、一个稳妥的测试流程
可以先进行“低成本筛选”:删除格式错误、重复地址、明显私有地址和无法解析的域名;然后对剩余代理设置较短的连接超时,避免单个节点长期占用资源。通过初筛后,再进行多轮测试,每轮间隔数分钟,并记录成功率、平均延迟、最大延迟和错误类型。常见错误包括连接拒绝、连接超时、TLS失败、代理认证失败、目标站点拒绝和返回内容异常。
在实际评分时,可以使用简单的综合模型:成功率占50%,延迟占25%,连续运行稳定性占15%,匿名性和内容完整性占10%。对于不同任务,也可以调整权重。例如接口联调更重视稳定性,网页访问更重视响应速度,隐私研究则需要重点检查请求头和出口地址。测试结果最好保存为CSV或数据库,方便后续剔除长期失效节点。
测试请求不应高并发轰击目标网站。合理做法是控制请求频率、遵守robots规则和服务条款,并优先使用自己拥有或明确授权的测试地址。代理检测本身也要适度,避免把“测试”变成对第三方服务的压力访问。
五、浏览器与程序中的使用方法
浏览器通常可在系统网络设置或浏览器代理扩展中填写代理地址和端口。配置后,应先访问普通测试页面,确认出口地址、页面加载和HTTPS证书均正常,再进行其他操作。使用完毕后及时恢复直连,防止代理设置影响后续工作。
命令行环境可以使用类似“curl -x http:// 代理地址:端口 https:// 测试地址”的方式进行单次验证。程序中则应设置连接超时、读取超时、最大重试次数和错误转移机制,不能无限重试同一个失效节点。代理池应采用“可用、待复测、失败、冷却”四种状态,并对连续失败的代理进行指数退避,而不是立即高频重试。
如果使用Python、JavaScript等客户端,建议关闭不必要的自动重试,明确区分代理错误和目标服务器错误,并记录请求时间、状态码、异常类型及代理编号。日志中不要保存密码、Cookie、访问令牌和完整个人信息。对于登录、上传文件、调用内部接口等操作,尽量使用可信网络,不要把敏感数据交给免费代理。
六、免费代理的安全风险与替代方案
免费代理最大的风险不是“速度慢”,而是不可控。运营者可能记录访问内容、注入恶意脚本、劫持明文请求,甚至利用代理出口从事其他活动,导致使用者承担连带风险。即使HTTPS可以保护传输内容,也无法掩盖访问时间、目标域名、流量特征等元数据。因此,涉及企业业务、个人隐私、账号安全或合规要求的场景,应选择可信的付费代理、企业VPN、云厂商出口或自建服务,并明确服务商的数据保留政策。
综合来看,免费HTTP代理适合学习网络请求、验证地区性页面展示、进行低频接口联调和测试容错逻辑,但不适合长期稳定生产使用。2025年的正确思路不是盲目收集大量IP,而是建立可追踪、可复测、可淘汰的代理管理流程:来源可说明、用途合法、测试充分、频率受控、敏感数据隔离。只有把有效性、稳定性、安全性和合规性同时纳入评估,代理资源才真正具有使用价值。